Invantive è stato trasferito, per quanto riguarda il DNS, da AWS Route 53 / Gandhi a Scaleway (scaleway.com). Il contesto è disponibile su Invantive versterkt continuïteit: Overstap naar Europese leveranciers voor betere zekerheid en onafhankelijkheid.
Il trasloco è stato relativamente semplice; non venivano utilizzate funzionalità davvero avanzate di Route 53. La maggior parte dei domini ha una sola zona. Tutti i domini utilizzano DNSSEC.
L’ostacolo più comune durante la conversione è stato l’uso di alias che collegano un nome DNS a un altro servizio AWS. Questi servizi sono stati in gran parte sostituiti da nuovi componenti.
Se anche voi state valutando un trasloco simile, potreste trarre beneficio dai seguenti punti di attenzione:
Durata della cache dei Name Server
I name server DNS (record NS) di Invantive su AWS Route 53 avevano, per impostazione predefinita, una durata della cache di due giorni su tutti i domini. Anche altri record avevano talvolta una durata della cache più lunga, a seconda della frequenza di interrogazione e della necessità di mantenerli brevi o lunghi.
Il consiglio è di ridurre la durata della cache, ad esempio a 1 ora, prima della migrazione. In questo modo è più facile passare dai name server di AWS a quelli di Scaleway, e viceversa, con le relative impostazioni/record DNS, in caso di problemi.
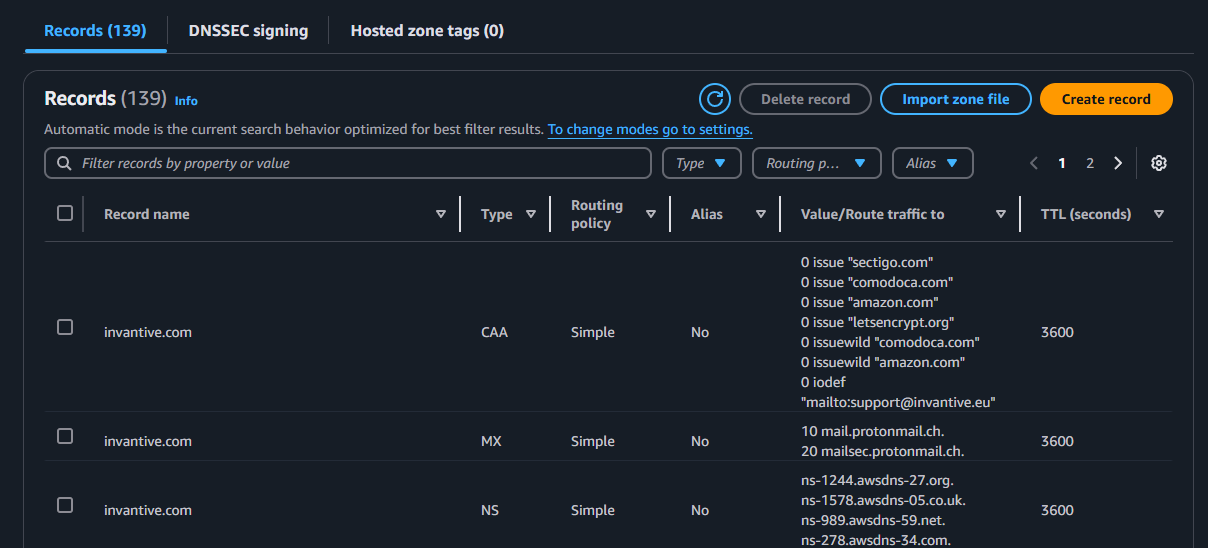
Un record NS con una durata di 1 ora su AWS Route 53 si presenta così:
Modifica dei Name Server
In caso di nuova registrazione di un nome di dominio su Scaleway, vengono immediatamente utilizzati i name server di Scaleway stessa, come ns0.dom.scw.cloud.
In caso di trasferimento tra AWS Route 53 e Scaleway, Scaleway mantiene i name server di Route 53, ad esempio ns-1421.awsdns-49.org.
Su Scaleway è possibile configurare i record nella zona solo dopo il trasferimento. Tuttavia, questo non deve necessariamente causare tempi di inattività o un infinito premere F5 nel browser, poiché inizialmente viene trasferita solo la registrazione. Dopo il completamento del trasferimento è possibile (e necessario) configurare la/le zona/e e infine modificare i name server.
Attenzione! Se non modificate i name server, tutte le richieste continueranno a essere gestite dalla “hosted zone” su AWS Route 53.
Il consiglio è di trasferire prima i nomi di dominio da AWS a Scaleway, poi configurare la zona, verificare i record con dig @NS record type rispetto ai name server di Scaleway e infine passare i name server da AWS Route 53 a Scaleway.
Attivazione del rinnovo automatico
Durante un trasferimento, Scaleway disattiva automaticamente per impostazione predefinita il rinnovo automatico (“Autorenew”).
Il consiglio è di valutare se questa è l’impostazione desiderata. Nella maggior parte dei casi non lo è, e il rinnovo automatico deve essere riattivato.
Attivazione del DNSSEC
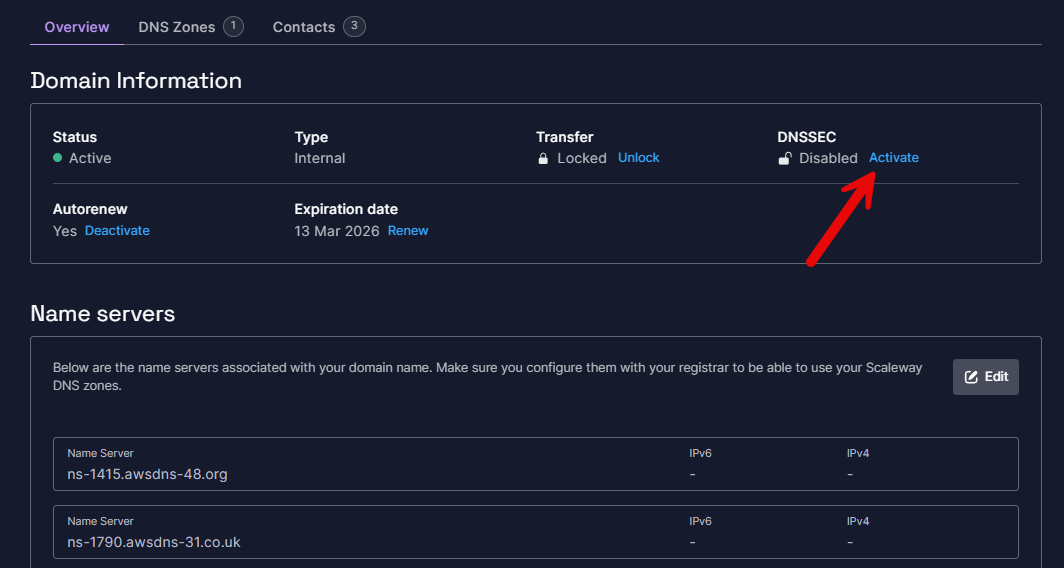
Scaleway può gestire il DNSSEC per un dominio. Per attivare il DNSSEC, premete il pulsante “Activate”:
Tuttavia, subito dopo la migrazione potreste ricevere un messaggio di errore come questo:
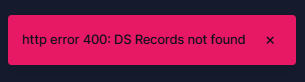
http error 400: DS records not found
È necessario prima passare i name server a Scaleway prima di poter attivare il DNSSEC, poiché per questo devono poter essere creati record aggiuntivi.
Il consiglio è di attivare il DNSSEC per ultimo.
Differenze nell’inserimento
Su AWS Route 53 l’inserimento dei record DNS è un po’ più arcaico. Tuttavia funziona in modo fluido, soprattutto quando si tratta di grandi quantità di record e domini.
Scaleway esegue controlli notevolmente più approfonditi sul corretto funzionamento e interpreta, per quanto è noto, l’assenza di un punto finale ‘.’ in un riferimento sempre come un nome relativo. Fate quindi attenzione, ad esempio, a concludere sempre i record MX e CNAME con un punto (‘.’).
I controlli aggiuntivi prevengono errori, ma nel caso di record con un proprio formato interno come CAA, TXT o MX, ciò richiede un po’ più di lavoro. D’altra parte, gli errori nella composizione dell’intero record, che a volte si verificavano con AWS Route 53, sembrano ormai appartenere al passato.
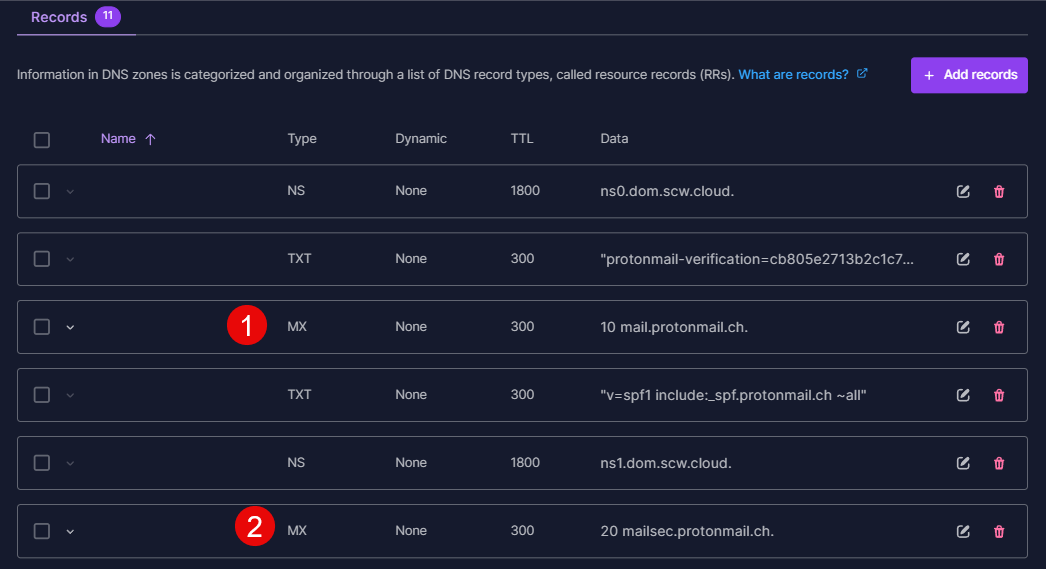
Inoltre, Scaleway risulta un po’ meno efficiente nella gestione di più di qualche decina di nomi di dominio e/o più di qualche decina di record in una zona. Spesso mancano opzioni di ordinamento e filtro, e l’ordine predefinito risulta poco logico, come nell’esempio seguente:
Il consiglio è di migrare prima un numero limitato di domini, in modo da familiarizzare con il funzionamento dell’interfaccia utente.
Record di test
Per verificare più facilmente in modo automatico se la migrazione è stata completata, potete considerare di aggiungere un record di test alla vostra zona DNS. Ad esempio, create su AWS Route 53 un record TXT locatie con valore aws e su Scaleway un record TXT locatie con valore scaleway. Sono possibili eventuali varianti di questo approccio.
Consultando questo record TXT tramite dig o nslookup, è facile monitorare l’avanzamento da diverse postazioni.
Piano dei passaggi da AWS Route 53 a Scaleway
Un piano dei passaggi che tiene conto dei consigli sopra riportati include almeno i seguenti passaggi:
- Ridurre la durata della cache dei record su AWS.
- Trasferire i nomi di dominio da AWS a Scaleway.
- Attivare il rinnovo automatico.
- Configurare la zona su Scaleway come su AWS Route 53.
- Verificare la zona su Scaleway con
dig @NS record type. - Passare i name server da AWS a Scaleway.
- Attivare il DNSSEC.
Passaggi come il test e l’eliminazione dei dati su Route 53 possono essere aggiunti a piacimento.