Invantive har flyttat sitt DNS från AWS Route 53 / Gandhi till Scaleway (scaleway.com). Bakgrunden finns beskriven på Invantive versterkt continuïteit: Overstap naar Europese leveranciers voor betere zekerheid en onafhankelijkheid.
Flytten var relativt enkel; riktigt avancerade Route 53-funktioner användes inte. De flesta domäner har bara 1 zon. Alla domäner använder DNSSEC.
Det vanligaste hindret vid omställningen var användningen av alias som kopplar ett DNS-namn till en annan AWS-tjänst. Dessa tjänster har till stor del ersatts av nya komponenter.
Om du själv överväger en flytt kan du ha nytta av följande punkter att tänka på:
Cachetid för namnservrar
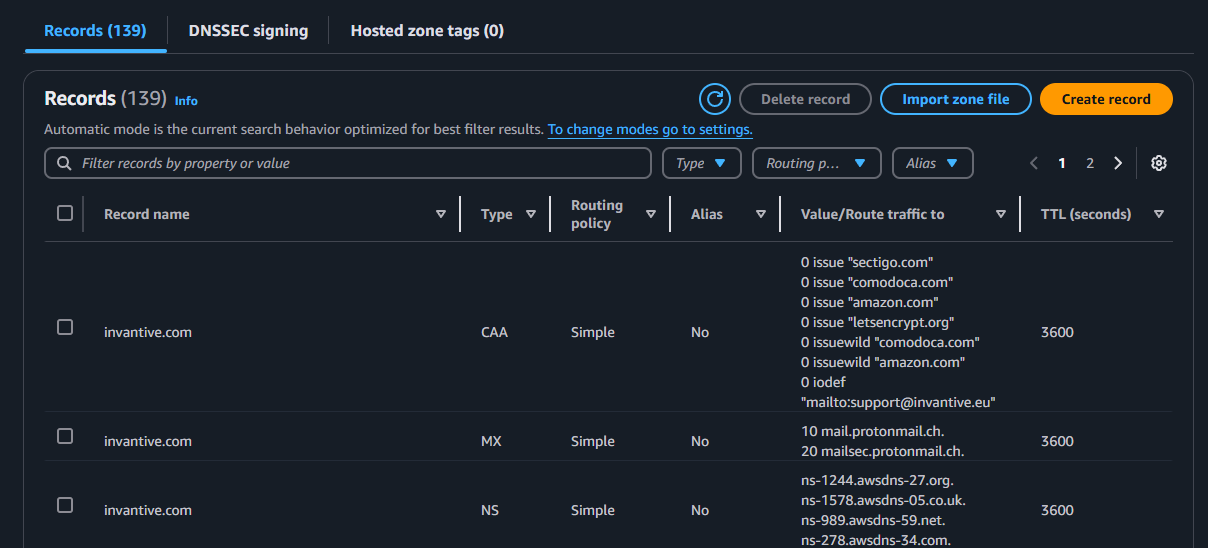
Invantives DNS-namnservrar (NS-poster) hade på AWS Route 53 en standardcachetid på alla domäner på två dagar. Även andra poster hade ibland en längre cachetid, beroende på hur ofta de efterfrågades och behovet av att hålla dem korta eller långa.
Rådet är att sänka cachetiden till exempelvis 1 timme innan migreringen. Då blir det lättare att växla mellan AWS och Scaleways namnservrar samt deras DNS-inställningar/poster om problem skulle uppstå.
En NS-post med en livslängd på 1 timme i AWS Route 53 ser ut så här:
Ändra namnservrar
Vid en helt ny registrering av ett domännamn på Scaleway används direkt Scaleways egna namnservrar, till exempel ns0.dom.scw.cloud.
Vid en överföring mellan AWS Route 53 och Scaleway tar Scaleway över namnservrarna från Route 53, till exempel ns-1421.awsdns-49.org.
Du kan först ställa in posterna i zonen på Scaleway efter överföringen. Detta behöver dock inte leda till driftstopp eller ändlös F5-tryckning i webbläsaren, eftersom det initialt bara är registreringen som flyttas. Efter att överföringen är klar kan (och bör) du konfigurera zonen/zonerna och slutligen ändra namnservrarna.
Observera! Om du inte ändrar namnservrarna kommer alla förfrågningar fortsätta att besvaras från den “hosted zone” som finns på AWS Route 53.
Rådet är att först överföra domännamnen från AWS till Scaleway, sedan ställa in zonen, kontrollera posterna med dig @NS record type mot Scaleways namnservrar, och därefter ändra namnservrarna från AWS Route 53 till Scaleway.
Aktivera autoförnyelse
Vid en överföring stänger Scaleway automatiskt av automatisk förnyelse (“Autorenew”) som standard.
Rådet är att överväga om detta är den önskade inställningen. Oftast är det inte önskvärt, och autoförnyelse bör därför aktiveras.
Aktivera DNSSEC
Scaleway kan hantera DNSSEC för en domän. Du aktiverar DNSSEC genom att klicka på knappen “Activate”:
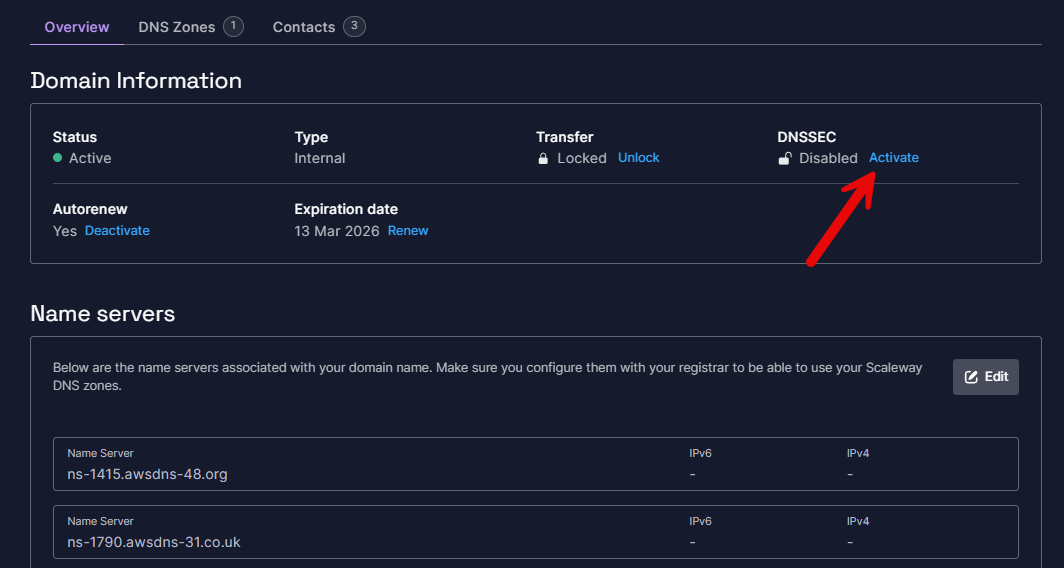
Direkt efter migreringen får du dock ett felmeddelande som detta:
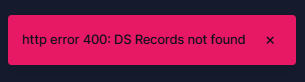
http error 400: DS records not found
Du måste först ändra namnservrarna till Scaleway innan DNSSEC kan aktiveras, eftersom extra poster behöver kunna skapas för detta.
Rådet är att aktivera DNSSEC sist.
Skillnader vid inmatning
Inom AWS Route 53 är inmatningen av DNS-poster lite mer ålderdomlig. Det fungerar dock smidigt, särskilt när det gäller stora mängder poster och domäner.
Scaleway utför betydligt fler kontroller för att säkerställa korrekt funktion och tolkar, så vitt känt, alltid avsaknaden av en avslutande ‘.’ vid en referens som ett relativt namn. Var därför noga med att till exempel alltid avsluta MX- och CNAME-poster med en punkt (‘.’).
De extra kontrollerna förhindrar fel, men för poster med ett eget internt format såsom CAA, TXT eller MX kan detta vara lite omständligt. Å andra sidan verkar fel vid sammansättningen av hela posten, som ibland förekom i AWS Route 53, vara ett minne blott.
Scaleway är också något mindre kraftfullt när det gäller att hantera fler än några tiotal domännamn och/eller fler än några tiotal poster i en zon. Sorterings- och filtreringsalternativ saknas ofta, och standardsorteringsordningen är ologisk, som i exemplet nedan:
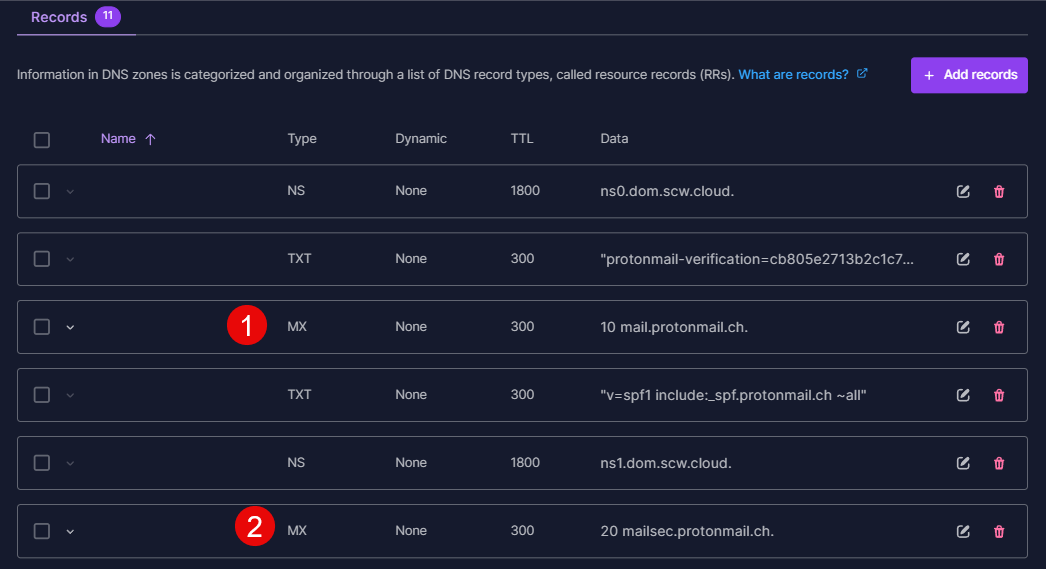
Rådet är att först migrera ett begränsat antal domäner, så att du blir bekant med hur användargränssnittet fungerar.
Testpost
För att enklare kunna testa automatiskt om migreringen är klar kan du överväga att lägga till en testpost i din DNS-zon. Du kan till exempel skapa en TXT-post locatie med värdet aws i AWS Route 53 och en TXT-post locatie med värdet scaleway i Scaleway. Variationer på detta är förstås möjliga.
Genom att slå upp denna TXT-post via dig eller nslookup kan du enkelt övervaka framstegen från olika platser.
Steg-för-steg-plan från AWS Route 53 till Scaleway
En plan som tar hänsyn till ovanstående råd innehåller åtminstone följande steg:
- Sänk cachetiden för posterna på AWS.
- Överför domännamnen från AWS till Scaleway.
- Aktivera automatisk förnyelse.
- Konfigurera zonen på Scaleway på samma sätt som på AWS Route 53.
- Kontrollera zonen på Scaleway med
dig @NS record type. - Ändra namnservrarna från AWS till Scaleway.
- Aktivera DNSSEC.
Steg som testning och borttagning av data på Route 53 kan läggas till efter behov.