Sammanfattning
Exact slutförde den 5 juli 2021 utrullningen av en API-hastighetsbegränsning baserad på antalet fel per API-nyckel, per användare, per division, per slutpunkt och per timme, som en del av ett större program med ändringar. Efter analys av normalt applikationsbeteende genomfördes en uppföljning den 9 juli 2021 för att studera Exact Online API:ets beteende när de nya felgränserna avsiktligt överskrids.
Det visade sig att vi inte kunde överskrida de nya Exact Online API-gränserna för fel som utlöses per timme med hjälp av fördefinierade testfall. Den förväntade blockeringen på en timme uppstod aldrig. Den faktiska statusen för om den nya API-gränsen för felmeddelanden per timme har aktiverats förblir oklar.
Ny API-gräns för felmeddelanden per timme
En ny API-gräns för fel som utlöses per timme har aktiverats, vilket visas på Exacts webbplats:
Högst 10 fel per API-nyckel, per användare, per företag, per slutpunkt och per timme. Om du överskrider denna gräns kommer din API-nyckel tillfälligt att blockeras från att göra fler förfrågningar. Blockeringen hävs automatiskt efter en timme och ökar gradvis om du fortsätter att göra dessa fel. Svarskoderna 400, 401, 403 och 404 räknas som fel.
Denna API-gräns slutförde utrullningen den 5 juli. För närvarande har inga produktionsstopp rapporterats på grund av ändringen.
Andra nya hastighetsgränser, som maximal livslängd för refresh-token, obligatorisk filtrering och begränsningar av det dagliga och minutbaserade hastighetsfönstret, täcks inte av denna analys. Se grundämnet för mer information.
Vad är en Exact Online “API-nyckel”?
Specifikationen hänvisar till en “API-nyckel”. Betydelsen av “API-nyckel” varierar mellan olika plattformar. På vissa plattformar är den till exempel bunden till en specifik användare. I detta fall syftar termen “API-nyckel” sannolikt på en appregistrering eller ett klient-ID. Den ursprungliga Exact Online-dokumentationen refererar till “API-nyckel”, medan den nuvarande webbgränssnittet kallar den “app”. Varje app identifieras unikt av ett “klient-ID”.
Dessutom anger specifikationen för gränsen uttryckligen “per användare” som en ytterligare dimension. Om man antar att specifikationen inte är redundant bör termen “API-nyckel” inte inkludera användaridentifierande data, såsom användarnamn, refresh-token eller access-token.
Scenario
Med hjälp av Invantive SQL-tabellen NativeScalarRequests vidarebefordras specifika händelser direkt till Exact Online API-servrarna via den autentiserade kanalen. Invantive SQL-motorn tolkar inte innehållet (payload) som vid en fråga som select * from AccountsIncremental; den skickar i detta fall bara vidare URL:en via den tidigare upprättade kanalen.
En rad fördefinierade tester genomfördes den 9 juli 2021. Mätningar av förfrågningar registreras automatiskt i NativeScalarRequests av Invantive SQL och rapporteras efter att testet slutförts.
De fördefinierade testerna bestod av:
- Nedladdning av en ogiltig URL som utlöser en HTTP 404 - Not Found,
- Avaktivering av OAuth refresh-flödet som utlöser en HTTP 401 - Unauthorized,
- Nedladdning av en ogiltig division som utlöser en HTTP 403 - Forbidden.
Överbelastningsattack (Denial of Service Attack)
Baserat på ovanstående specifikation bör ett överskridande av gränsen på 10 fel inom en timme per kombination av app, användare, företag och slutpunkt utlösa en blockering av all användning av appen, oavsett användare, företag eller slutpunkt.
Denna specifikation signalerar en möjlig väg för en överbelastningsattack (Denial of Service Attack). Detta är en annan form av attack än en distribuerad överbelastningsattack (Distributed Denial of Service Attack), eftersom det endast bör krävas ett dussintal noggrant utformade Exact Online API-anrop för att blockera en enskild app.
Eftersom testfallen inte har kunnat utlösa gränsen har vi inte kunnat fastställa om en överbelastningsattack är möjlig mot tredjepartsappar som till exempel använder implicit grant flow eller code grant flow med klienthemlighets-sniffning (client secret sniffing), som i Exact Online-appen för iPhone. En kvalificerad gissning är att specifikationen är felaktigt formulerad, men denna tes kan inte entydigt bekräftas.
Såvitt känt är den gamla överbelastningsattacken mot appleverantörer, genom att återanvända deras klient-ID i ett Implicit Grant Flow för att utlösa appavgifter, fortfarande möjlig. Det verkar dock inte vara möjligt att utlösa appavgifter för vilket Exact Online-företag som helst genom att använda möjligheten att ange valfri division i System/Divisions-API:et.
Slutsats
De fördefinierade testfallen förväntades enkelt överskrida de dokumenterade felhastighetsgränserna. Dock utlöste ingen av HTTP-statuskoderna 401, 403 och 404 en blockering av API-nyckeln (bör förmodligen läsas: “klient-ID” eller “appregistrering”).
Inget testfall kunde överskrida de nya felhastighetsgränserna och utlösa en blockering. Orsaken förblir oklar.
Invantive SQL testfall 404 - Not Found
set oauth-unauthorized-max-tries@eol 2 /* Standardvärde. */

--
-- Utlös en HTTP 404 25 gånger på 1 slutpunkt.
--
declare
  l_division pls_integer := 10523456;
begin
  for i in 1..25 loop
    insert into exactonlinerest..nativeplatformscalarrequests@eol(url)
    values
    ('https://start.exactonline.nl/api/v1/' || l_division || '/crm/AccountsINVALID')
    ;
  end loop;
  insert into exactonlinerest..nativeplatformscalarrequests@eol(url)
  values
  ('https://start.exactonline.nl/api/v1/' || l_division || '/crm/Accounts?$top=5')
  ;
end;

select successful
,      http_status_code
,      http_method
,      url
,      duration_ms
from   exactonlinerest..nativeplatformscalarrequests@eol
where  transaction_id >= 1
order
by     transaction_id desc
De 25 felen utlöste inte felhastighetsgränsen. Även efter 25 fel fungerar nedladdningen av de första fem kontona fortfarande:

Invantive SQL testfall 401 - Unauthorized
set oauth-unauthorized-max-tries@eol 0 /* Skaffa aldrig en ny access-token. */

--
-- Utlös HTTP 401 Unauthorized
--
declare
  l_division pls_integer := 10523456;
begin
  dbms_lock.sleep(600);
  for i in 1..10 loop
    insert into exactonlinerest..nativeplatformscalarrequests@eol(url)
    values
    ('https://start.exactonline.nl/api/v1/' || l_division || '/crm/AccountsINVALID')
    ;
  end loop;
  insert into exactonlinerest..nativeplatformscalarrequests@eol(url)
  values
  ('https://start.exactonline.nl/api/v1/' || l_division || '/crm/Accounts?$top=5')
  ;
end;

select successful
,      http_status_code
,      http_method
,      url
,      duration_ms
from   exactonlinerest..nativeplatformscalarrequests@eol
where  transaction_id >= 1
order
by     transaction_id desc

set oauth-unauthorized-max-tries@eol 2

-- Återanslut.
select * from me@eol
Först utlöses 401-felen:
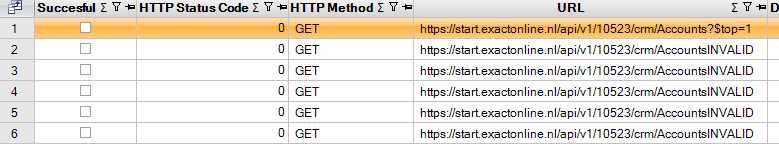
Frågan mot me@eol borde misslyckas på grund av en blockering, men fungerar utan problem.
Som en sidonot: Invantive SQL returnerar för närvarande en 0 i detta scenario istället för det faktiska felet. Vid återuppspelning med Postman med en utgången access-token returnerar det första anropet till URL:en AccountsInvalid faktiskt en HTTP 400-status, och nästa (identiska) anrop en HTTP 401, varpå cykeln med HTTP 400 och HTTP 401 upprepas i det oändliga.
Invantive SQL testfall 403 - Forbidden
set oauth-unauthorized-max-tries@eol 2

--
-- Utlös 403 Unauthorized
--
begin
  --
  -- Bör alltid fungera. Divisionen ignoreras.
  --
  for l_division in 1..25 loop
    insert into exactonlinerest..nativeplatformscalarrequests@eol(url)
    values
    ('https://start.exactonline.nl/api/v1/' || l_division || '/system/Divisions')
    ;
  end loop;
  --
  -- Bör utlösa 25 HTTP 403-fel.
  --
  for l_division in 1..25 loop
    insert into exactonlinerest..nativeplatformscalarrequests@eol(url)
    values
    ('https://start.exactonline.nl/api/v1/' || l_division || '/crm/Accounts?$top=1')
    ;
  end loop;
end;

select successful
,      http_status_code
,      http_method
,      url
,      duration_ms
from   exactonlinerest..nativeplatformscalarrequests@eol
where  transaction_id >= 1
order
by     transaction_id desc
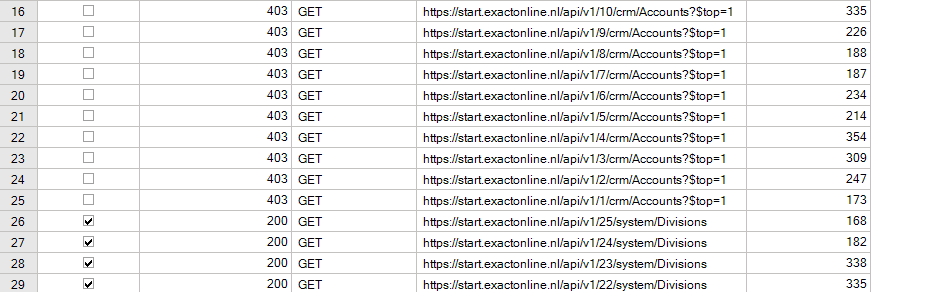
De 25 HTTP 403-felen påverkade inte hämtningen av data på grund av felhastighetsbegränsningen: