以下の説明で、Exact Online 固有の認可について、また Invantive Cloud がウェブサイトから認可の問題を簡単に解決・予防する方法について詳しく解説します。
以下の説明は Exact Online プラットフォームに特化したものであり、他のプラットフォームには当てはまりません。この説明はすべての Exact Online 対応国に適用されます。
数百、あるいは数個の Exact Online 管理環境を Power BI に接続する
Invantive Cloud は、数個から数百の Exact Online 管理環境を Power BI、Excel 用 Power Query、Azure Data Factory、あるいは Python、Ruby、Google Functions などに公開するための、シンプルかつ強力なオンラインソフトウェア環境です。Invantive SQL のおかげで、XML API と REST API の両方から 1,000 を超える Exact Online テーブル が利用可能となり、小規模・大規模両方のユーザーにとって、1つの Exact Online データベースで最も充実した柔軟な選択肢が提供されます。
プル方式
Exact Online は自社プラットフォームのセキュリティをより高い水準に引き上げる取り組みを積極的に進めていますが、その設計上の選択は、ビジネスクリティカルな用途での利用にとって必ずしも最適とは言えません。このことが、OData ベースの Invantive Cloud コネクタを使って Microsoft Power BI(Microsoft Power BI Desktop と PowerBI.com の両方)に Exact Online データを取り込む際に、しばしば障害を引き起こす原因となっています。
多くの他のソリューションとは異なり、Invantive Cloud コネクタは「プル方式」を採用しています。つまり、データが要求された時点で初めて処理が行われます。これにより、何千もの管理環境であっても、Exact Online のほぼリアルタイムなデータが実現します。また、広範な SQL 最適化のおかげで、Exact Online に不要な負荷をかけることもありません。Exact Online からのデータ取得頻度が高くなった場合にのみ、処理速度を向上させるためのいわゆる「キャッシュ」が賢く活用されます。
プル方式の欠点は、Exact Online に至るまでの一連のサービス提供チェーン全体でのあらゆる障害が、エンドユーザーに即座に見えてしまうことです。そのため Invantive SQL は、裏側でこうした障害を解決しつつ、可能な限りリアルタイムなデータを提供するための、多くの独自機能を備えています。将来的には、Exact Online エコシステムの不安定性がプロセスに与える影響を軽減するために、Invantive Cloud が事前にデータを準備しておく仕組みが提供される可能性もあります。
Exact Online の読み込み時に潜む障害
Exact Online からのデータベース読み込みには、いわゆる「リフレッシュトークン(refresh tokens)」が使用されます。これは、OAuth 仕様に基づく「コード認可フロー(Code Grant Flow)」を経て得られる、アプリケーション固有のパスワードです。Exact Online におけるリフレッシュトークンの有効期間は、通常の長期間有効な仕様(参照:RFC6749 section 6)とは異なり、極めて短くなっています。
さらに Exact Online では、要素が1つしかない輪の中でリフレッシュトークンをローテーションさせることが求められます。OAuth 仕様ではこれを「challenging」と呼んでいます。
リフレッシュトークンは、短期間有効なパスワード、いわゆる「アクセストークン」を取得するために使用されます。アクセストークンは、その意味で Kerberos の「チケット」に似ており、Kerberos は例えば Windows や UNIX を含む企業ネットワークで使用されています。
アクセストークンの有効期間は短く、通常は数分から1時間程度です。Exact Online では最長で10分です。これは Kerberos とは異なります。Kerberos ではチケットは通常1つのセッションに対応します。しかし、ウェブ上での効率的な利用にはセッションという概念は扱いにくいため、Exact Online では最長10分という固定の有効期間が設定されています。
現時点(2021年10月)では、Exact Online の国ごとに順次展開が進められており、新しい短期間有効なパスワードは9.5分に1回を超える頻度では取得できません。これより高い頻度で更新しようとすると、無効なリフレッシュトークンを取得してしまうことが容易に起こります(参照: Itgeneor362 Voor toegang tot de OAuth-gegevensbron is een geldig access token vereist. Het access token kon niet worden verkregen)。このシナリオは、以下のエラーメッセージが一度だけ表示されることで識別できます。
itgeneor364
Access to the OAuth data source requires a valid access token.
The access token could not be acquired. Exact Online requires at least 9,5 minutes between each request for a new access token.
Please try again in … seconds.
Please log on to Invantive Cloud and renew the authorization on the data container with alias ‘eol’ of the database ‘…’.
総じて、「Old refresh token used」や「Token is not allowed, because of invalid or empty chainId」といった潜在的な障害が、常に発生する可能性として存在しています。
リフレッシュトークンの障害を修復する
現在(2021年10月)、おおよそ1,000件の認可につき1件の割合で問題が発生しています。原因の除去は多くの場合 Invantive の影響範囲外にありますが、私たちはより賢いアルゴリズムを次々と導入することで、パフォーマンスへの大きな悪影響を与えることなく、発生頻度と影響を抑えるよう努めています。
そのため、Invantive Bridge Online Monitoring や Power BI において、リフレッシュトークンに関するエラーが発生することがあります。以下のエラーコードは、有効なリフレッシュトークンの連鎖が途切れてしまったため、手動での対応が必要であることを示しています。
itgeneor361
Exact Online requires at least 9,5 minutes between each request for a new acces token.
itgeneor362
Only one refresh token can be active on Exact Online for a combination of client ID and user. The lifetime of a refresh token on use is 10 minutes. The request for data was made using an expired refresh token or refresh token that was not activated by a subsequent API call.
Please renew authorisation in the user interface.
itgenoda494
An obsoleted refresh token can not be used on Exact Online.
Please generate a new refresh token and make sure to keep the chain intact.
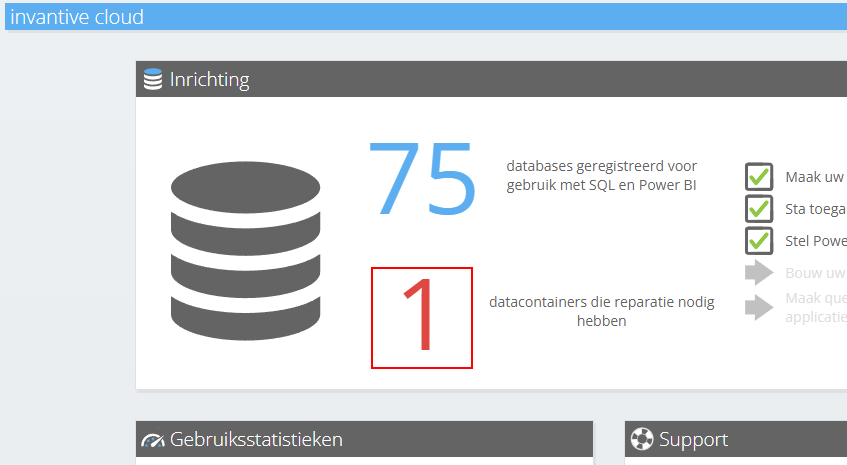
このような障害は、Invantive Cloud のウェブサイトから手動で簡単に修復できます。Exact Online のリフレッシュトークンのエラーを修復する手順は、Eenvoudiger autorisaties vernieuwen op Invantive Cloud (itgenscr652, itgeneor559 of itgeneor562) に記載されていますが、基本的には修復が必要なデータベースの数を示す数字を選択することです。
Exact Online リフレッシュトークンの障害を予防する
前述の Exact Online 上の認可修復には、手動での操作が必要です。限られた一部の用途では、これが受け入れがたい継続性リスクとなる場合があります。例えば、認可の問題を繰り返し引き起こすような連鎖的な障害が発生している場合などです。
このような緊急シナリオに対しては、Invantive Cloud の「自動リカバリー(Auto Recovery)」機能を使うことで、ユーザーの情報に基づいて環境を復旧させることができます。このユーザー情報は、必要に応じて認可フローを完全に実行し、まったく新しいリフレッシュトークンを生成するために使用されます(参照:RFC 6749, section 4.1)。
このために Invantive Cloud は、ユーザー名、パスワード、そしていわゆる TOTP シークレットを、Invantive Data Guard の暗号化された環境内に記録します。暗号化は、組織固有の鍵に基づいて行われますが、それでも機密情報を保存することには常にリスクが伴い、セキュリティと堅牢性の間のトレードオフとなります。
自動リカバリーを使用する際には、リスクを軽減するために以下の対策を推奨します。
- 通常のレポーティングと同様に、必要な権限のみを持つ専用の Exact Online ユーザーを使用してください。
- このユーザーには強力なパスワードを使用してください。
- Versterken beveiliging van Exact Online に掲載されている Exact Online に関するいくつかの推奨事項をご確認ください。
リスクをさらに軽減するため、自動リカバリー用に入力された情報は30日後に削除されます。自動リカバリーを継続させるには、30日ごとに再入力する必要があります。次回のリリースでは、この間隔を妥当な上限・下限の範囲内で可変設定できるようにする予定です。
自動リカバリーは、データコンテナのこの一番右側のボタンから設定できます。これは、左側のボタンから行う認可の更新と同様です。

ボタンを選択すると、指定した Exact Online ユーザーのログイン情報を入力できます。
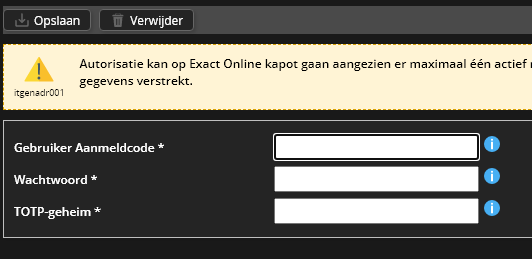
TOTP シークレットは、確認コードを自動的に算出するために使用されます。TOTP シークレットの取得方法については、Omzeil Exact Online 2FA om te voorkomen dat u elke tien minuten uw pincode moet invoeren をご覧ください。